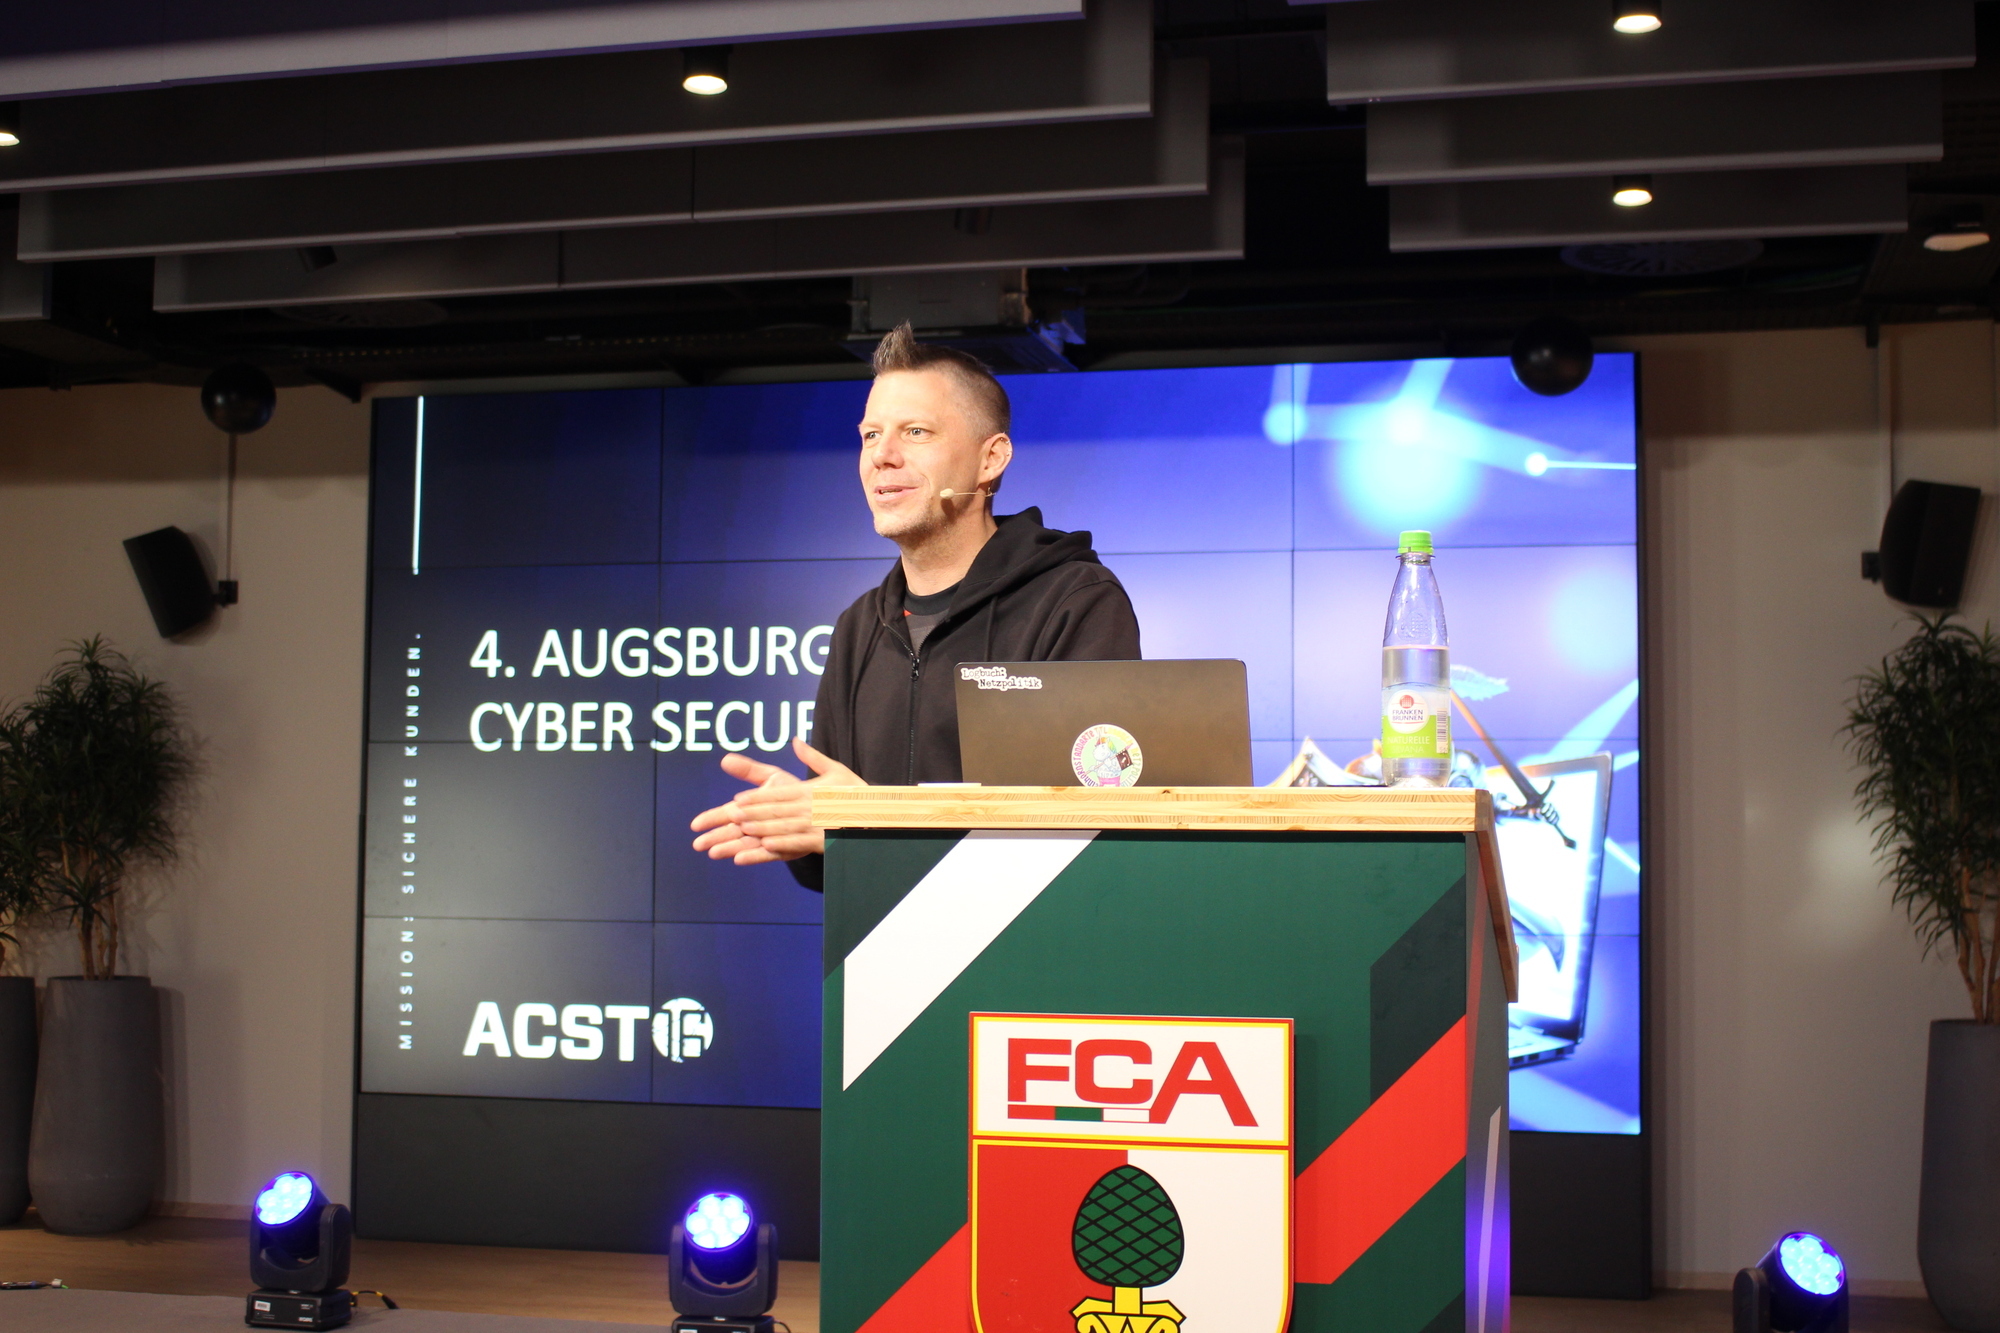
Hacker Linus Neumann. Auf dem Augsburger Cyber Security Tag hat er über IT-Sicherheit und KI gesprochen. Foto: B4B/ Katharina Seeburger
Welche Rolle spielt KI bei der Cybersicherheit? Stärkt sie die Unternehmen bei ihrer Verteidigung oder macht sie Hackern die Angriffe leichter? Das war das zentrale Thema auf dem 4. Augsburger Cyber Security Tag von Netz 16. Zu Gast waren u.a. Hacker Linus Neumann und Fußballlegende Paul Breitner.
Mit damals elf Jahren hat Linus Neumann ein Programm geschrieben, mit dem die teuren Modem-Rechnungen an seine Nachbarn gingen. Heute ist er Sprecher des Chaos Computer Clubs und berät Unternehmen und Behörden, wie sie ihre IT-Sicherheit erhöhen können. Dafür versucht er, als „legaler Hacker“ in deren Auftrag, ihre IT zu hacken, um Sicherheitslücken zu entdecken. Auf dem Augsburger Cyber Security Tag von Netz 16 in der WWK‑Arena hat Neumann in seiner Keynote darüber gesprochen, was in der IT-Sicherheit eines Unternehmens alles schief laufen kann.
Linus Neumann: Aus Krisen Probleme machen
Kern von Neumanns Erfahrungen ist, dass die IT und die Geschäftsführer eines Unternehmens unterschiedliche Perspektiven darauf haben, was das Unternehmen tut. „Die IT-Sicherheit muss herausfinden, was die Mitarbeitenden eines Unternehmens machen“, sagt Neumann.
Die häufigsten Sicherheitslücken sind laut Neumann, dass
- sich Unternehmen nie Gedanken darüber gemacht haben, was ihre kritischen Daten sind und wie sie diese wiederherstellen können
- Hacker die zentrale Datenbank (Active Directory) übernehmen können
- Dass die Backup-Server am Active Directory hängen und damit die Hacker auch das Backup löschen können
„Wenn ich diese drei Dinge im Griff habe, dann habe ich im Fall der Fälle statt einer Krise ein Problem“, sagte Neumann. Und Probleme könne man lösen.
IT-Sicherheit sollte deshalb nicht als etwas begriffen werden, das einmal fertig gebaut wird. Sie sollte stattdessen agil und flexibel sein. Ein nie abgeschlossener Prozess. Vor allem mit Blick auf KI, die längst von Angreifern genutzt wird, um Unternehmen, Behörden oder kritische Infrastruktur zu hacken.
Lesen Sie auch: Hackerangriff hinter den Kulissen: Betroffenes Unternehmen berichtet
Chancen und Risiken gehören zusammen
Dieser Aspekt war auch Fokus in der Rede von Bayerns Digitalminister Fabian Mehring, der Schirmherr des Augsburger Cyber Security Tags ist. „KI verändert die Angriffe. Sie werden schneller und tiefer“, sagte Mehring. Angreifer arbeiteten immer arbeitsteiliger, seien professioneller organisiert als früher. Fast 50.000 Anzeigen wegen Cybercrime liegen laut Mehring bei den bayerischen Staatsanwaltschaften, gestellt von Unternehmen und Privatpersonen.
Chancen und Risiken durch KI gehören für Mehring zusammen. KI biete der Wirtschaft die Chance, wieder aus der Krise zu kommen und das Leben der Menschen zu verbessern. Doch dazu müsse man auch die Ängste der Menschen ernst nehmen, die diese etwa wegen ausgebrochener KI-Agenten haben. Der Staat müsse schneller wirkungsvolle Gesetze gegen KI‑generierte Deepfakes und Falschinformationen schaffen. Auch um die Unternehmen zu schützen, deren Produkte schnell Opfer einer Hetzkampagne durch Deepfakes werden können. „Wir müssen in der Anwendung neuer Technologien mindestens genauso gut sein, wie die Angreifer“, sagte Mehring.
Angreifer haben keine moralischen Grenzen
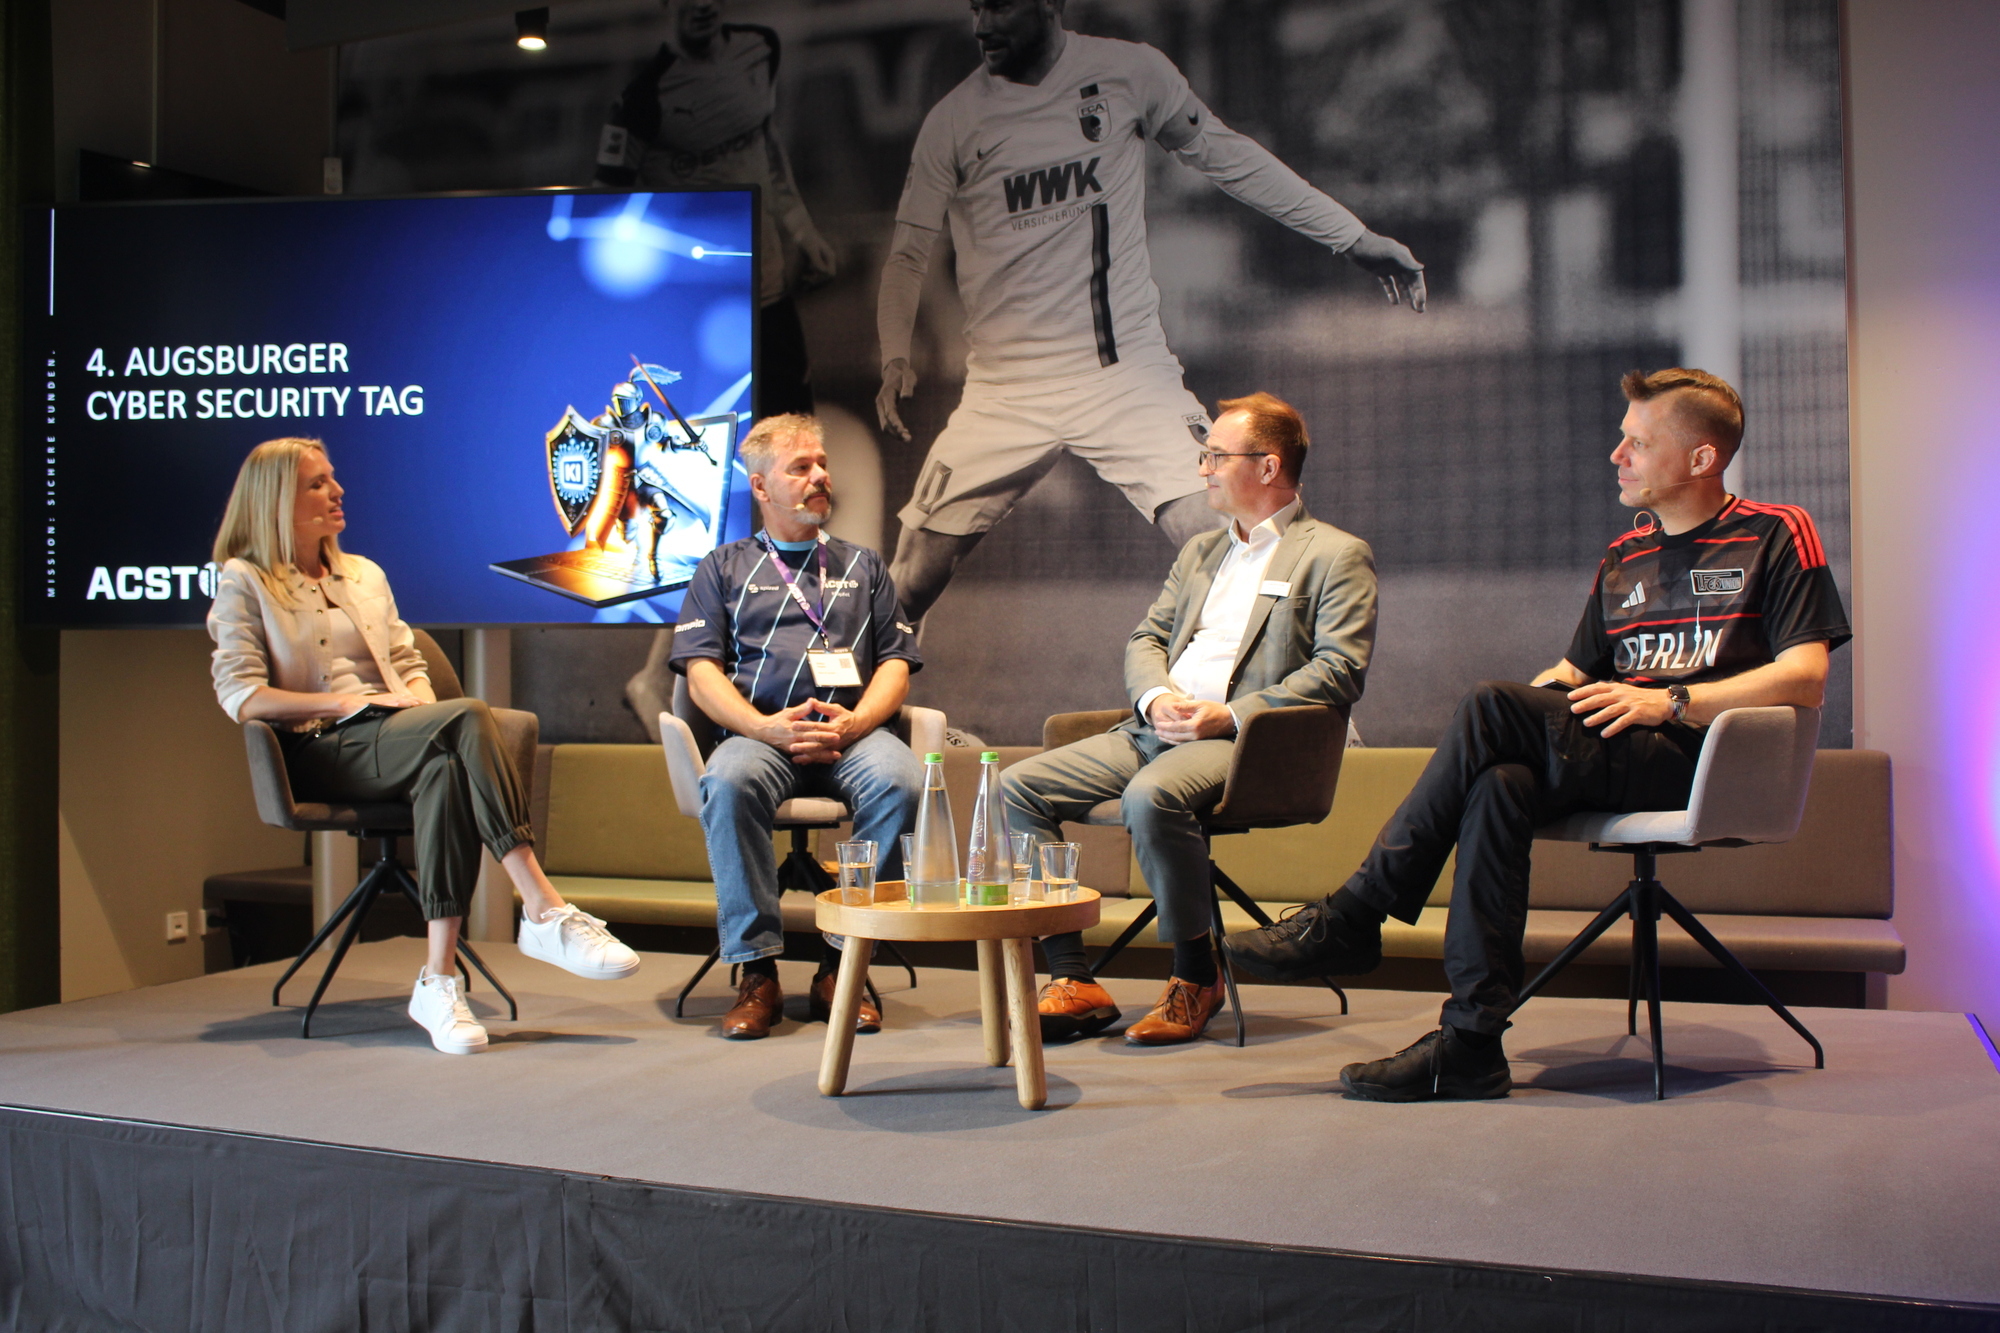
Dass das nicht so einfach ist, zeigte eine Diskussionsrunde, an der Linus Neumann, Michael Falt von Sophos und Stefan Höpfel von Netz 16 teilnahmen. „Ein Gleichgewicht gibt es nicht“, sagte Höpfel. „Der Angreifer ist immer einen Schritt voraus, weil der sich an keine Regulierungen halten muss. Der Verteidiger schon.“ Gemeint ist damit, dass Angreifer vor allem KI aus China nutzen, die wenige bis keine Guardrails haben. Also technische Schutzmechanismen, die in eine KI eingebaut sind, sodass sie einen Befehl, ein Unternehmen zu hacken, nicht annimmt.
Von links: Moderatorin Ruth Hofmann, Stefan Höpfel, Head of Cyber Security bei Netz 16, Michael Veit, Technology Evangelist bei Sophos und Linus Neumann. Foto: B4B/ Katharina Seeburger
Doch wehr- und schutzlos ist die IT-Sicherheit von Unternehmen und Behörden keinesfalls. „Man kann ein Unternehmen so resilient machen, dass Hackerangriffe weniger Auswirkungen haben“, sagte Falt. Etwa dadurch, dass man Passkeys oder physische Token zur Identifizierung der Mitarbeitenden nutzt statt einer Multifaktorauthentifizierung. Wenn zudem alle Bereiche in der IT-Sicherheit zusammengeführt sind, kann die KI überall Hindernisse für Hacker aufstellen und bemerkt Angriffe und ungewöhnliches Verhalten früher.